Ein Login für alle Anwendungen.
Erweitert, integriert, betrieben.
Single Sign-On mit Keycloak: Wir bauen ihn dort aus, wo der Standard aufhört, binden ihn an deine Anwendungen und bestehende Konten an und betreiben ihn hochverfügbar auf Exoscale — von der Zwei-Faktor-Authentifizierung bis zum Login mit ID Austria.
- Open Source, keine Kosten pro Benutzer
- SSO mit OIDC & SAML
- ID Austria · Entra ID · ADFS
- Betrieb auf Exoscale
Typische Ausgangslagen
Keycloak ist der Open-Source-Standard für Login, Single Sign-On und Rechteverwaltung. Mit diesen Situationen kommen Kunden zu uns:
- Mehrere Anwendungen, mehrere Logins — mit Single Sign-On melden sich Benutzer nur einmal an
- Ein Kundenportal braucht Registrierung, Passwort-Reset und Zwei-Faktor-Login
- Eine SaaS-Anwendung braucht getrennte Mandanten mit eigenen Benutzern und Rollen
- Mitarbeitende sollen sich mit ihrem Firmenkonto anmelden — über Entra ID oder das lokale Active Directory via ADFS
- Ein Service braucht eine verlässliche Identität — Login mit ID Austria
- Zwei-Faktor-Authentifizierung wird verlangt, etwa von Kunden oder als Maßnahme unter NIS2
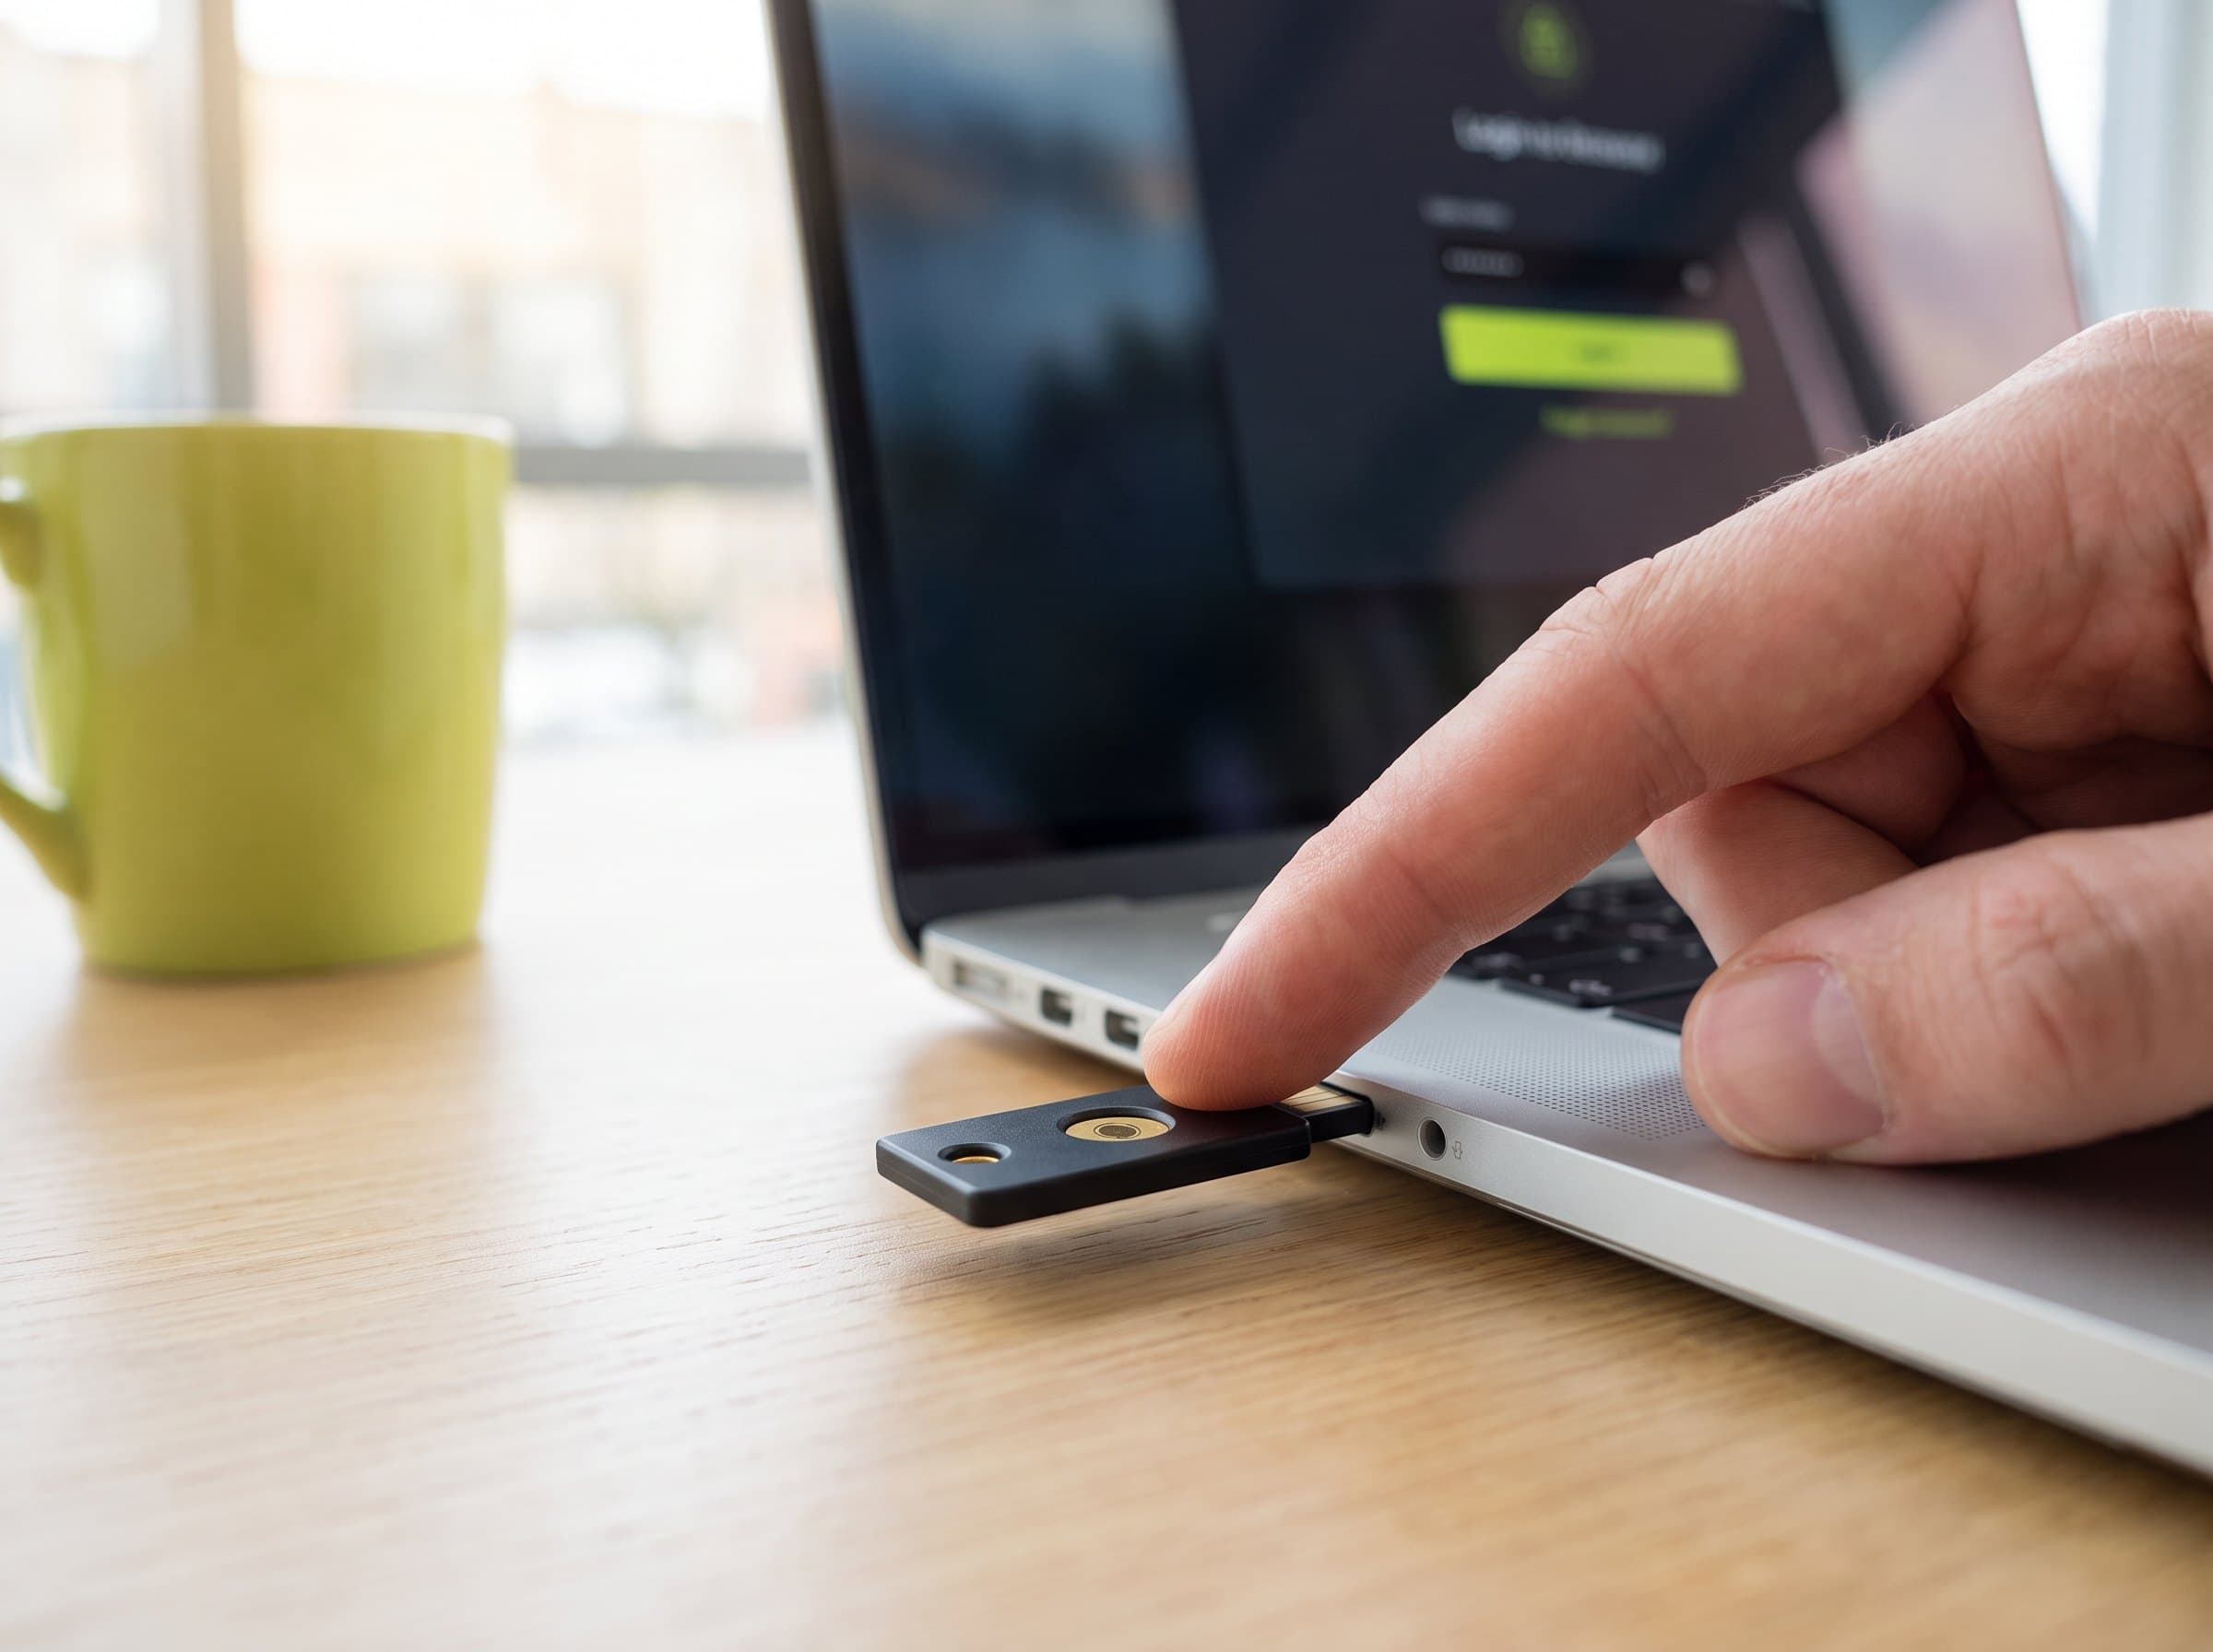
- Passwörter sollen weg — Anmeldung mit Passkey oder Sicherheitsschlüssel wie YubiKey
- Auth0, Cognito & Co. werden mit wachsender Benutzerzahl teuer
- Ein bestehender Keycloak ist gewachsen, veraltet — und niemand traut sich ans Update
- Der Standard reicht nicht: eigene Login-Schritte oder Benutzer aus einem Altsystem
Was wir bauen
Keycloak lässt sich über Service Provider Interfaces (SPIs) erweitern. Wir entwickeln dort, wo der Standard aufhört — als eigenes, versioniertes Modul statt als Patch am Kern, damit Updates möglich bleiben.
Zwei-Faktor & passwortlos
Passkeys und Sicherheitsschlüssel wie YubiKey (WebAuthn) — als zweiter Faktor oder für die Anmeldung ganz ohne Passwort, dazu TOTP-Apps. Phishing-resistent statt Einmal-Code per SMS.
Login mit ID Austria, Entra ID & ADFS
Identity Brokering über OIDC oder SAML: Benutzer melden sich mit einem bestehenden Konto an, auch aus dem lokalen Active Directory über ADFS. Keycloak übernimmt erste Anmeldung, Zuordnung zu bestehenden Benutzern und Rollen.
Föderation mehrerer Keycloaks
Mehrere Keycloak-Instanzen, etwa je Organisation oder Mandant, über generisches OIDC-Brokering verbunden — ein Login über Organisationsgrenzen hinweg.
Eigene Erweiterungen
Authenticator, Event-Listener, Token-Mapper oder die Anbindung an eine bestehende Benutzerdatenbank — als SPI in Kotlin oder Java, mit Tests.
Login im eigenen Design
Login-, Registrierungs- und Kontoseiten sowie E-Mails im Branding deiner Anwendung, mehrsprachig.
Integration in deine Anwendungen
OIDC-Clients für Spring Boot, React, Node und Mobile Apps, ein durchdachtes Rollen- und Gruppenmodell, Service-Accounts für Maschine-zu-Maschine.
Betrieb auf Exoscale
Fällt der Login aus, steht alles. Deshalb betreiben wir Keycloak auf Exoscale SKS (Kubernetes) mit dem offiziellen Keycloak Operator und einer Managed PostgreSQL. Soll Keycloak in deiner eigenen Cloud oder im eigenen Rechenzentrum laufen, setzen wir ihn dort auf, am besten ebenfalls auf einem Kubernetes-Cluster.
- Hochverfügbar mit mehreren Instanzen
- Managed PostgreSQL mit automatischen Backups
- Updates geplant und vorher auf Staging getestet — inklusive eigener Erweiterungen
- Eigene Erweiterungen und Theme im versionierten Container-Image
- Monitoring und Alerting für Verfügbarkeit, Login-Fehler und Zertifikate
- Login- und Admin-Ereignisse protokolliert und für Audits auswertbar
- Infrastruktur als Code, Deployment über GitOps
Fragen und Antworten
Was kostet Keycloak?
Keycloak ist Open Source (Apache-2.0-Lizenz), es gibt keine Kosten pro Benutzer. Du zahlst Entwicklung und Betrieb — bei vielen Benutzern meist günstiger als Auth0, Okta oder Cognito, die pro Benutzer abrechnen.
Wir haben schon einen Keycloak. Übernehmt ihr den?
Ja. Wir prüfen zuerst Version, Konfiguration und eigene Erweiterungen, bringen ihn auf einen aktuellen Stand und übernehmen dann Betrieb und Updates.
Läuft Keycloak auch in unserer eigenen Infrastruktur?
Ja, in deiner Cloud oder on-premises. Wir empfehlen dafür einen Kubernetes-Cluster: Mit dem offiziellen Keycloak Operator laufen mehrere Instanzen hochverfügbar, und Updates laufen kontrolliert über den Operator. Ohne Kubernetes geht es auch, Ausfallsicherheit und Updates brauchen dann mehr Handarbeit.
Wie aufwendig sind Keycloak-Updates?
Keycloak erscheint in kurzen Abständen, Major-Versionen ändern regelmäßig Konfiguration und APIs. Mit eigenen Erweiterungen als getrennte Module, Tests und einer Staging-Umgebung wird daraus Routine statt Risiko.
Was braucht die Anbindung an ID Austria?
Technisch ist ID Austria ein weiterer Identity Provider, den Keycloak per Brokering anbindet. Dazu kommt die Registrierung deines Dienstes als Service-Provider — die technische Seite übernehmen wir.
Unser Active Directory läuft lokal. Geht das mit Keycloak in der Cloud?
Ja, über ADFS. Keycloak bindet ADFS per SAML als Identity Provider an, die Anmeldung läuft über den Browser des Benutzers — Keycloak braucht dafür keine direkte Verbindung in dein Firmennetz. Wird das AD ohnehin mit Entra ID synchronisiert, ist der Login über Entra ID der einfachste Weg. Eine direkte LDAP-Anbindung ist möglich, braucht aber eine VPN-Verbindung aus der Cloud ins Firmennetz.
Bietet ihr SMS als zweiten Faktor an?
Ja, als eigene Erweiterung über deinen SMS-Anbieter — aber nur als Fallback. SMS ist anfällig für SIM-Swapping und Phishing. Als Standard empfehlen wir Passkeys, Sicherheitsschlüssel oder eine TOTP-App, SMS bleibt für Benutzer ohne Smartphone-App oder Schlüssel.
Können wir von Auth0, Cognito oder einem Eigenbau wechseln?
Ja. Benutzer, Rollen und Clients werden übernommen, Passwörter je nach Hash-Verfahren direkt oder beim ersten Login. Benutzer müssen dafür kein neues Passwort vergeben.
Reden wir über deinen Login
Neuer Keycloak, eine Erweiterung oder die Übernahme eines bestehenden: Schildere kurz deine Ausgangslage, danach weißt du, wie wir vorgehen würden.
30 min · online · kostenlos