Phishing im Namen deiner Domain: Wie sich fremde Absender als du ausgeben können
Ein realer Fall: E-Mails im Namen deiner Domain, ganz ohne gehackten Account. Wie das möglich war und welche DNS-Einträge es verhindern.
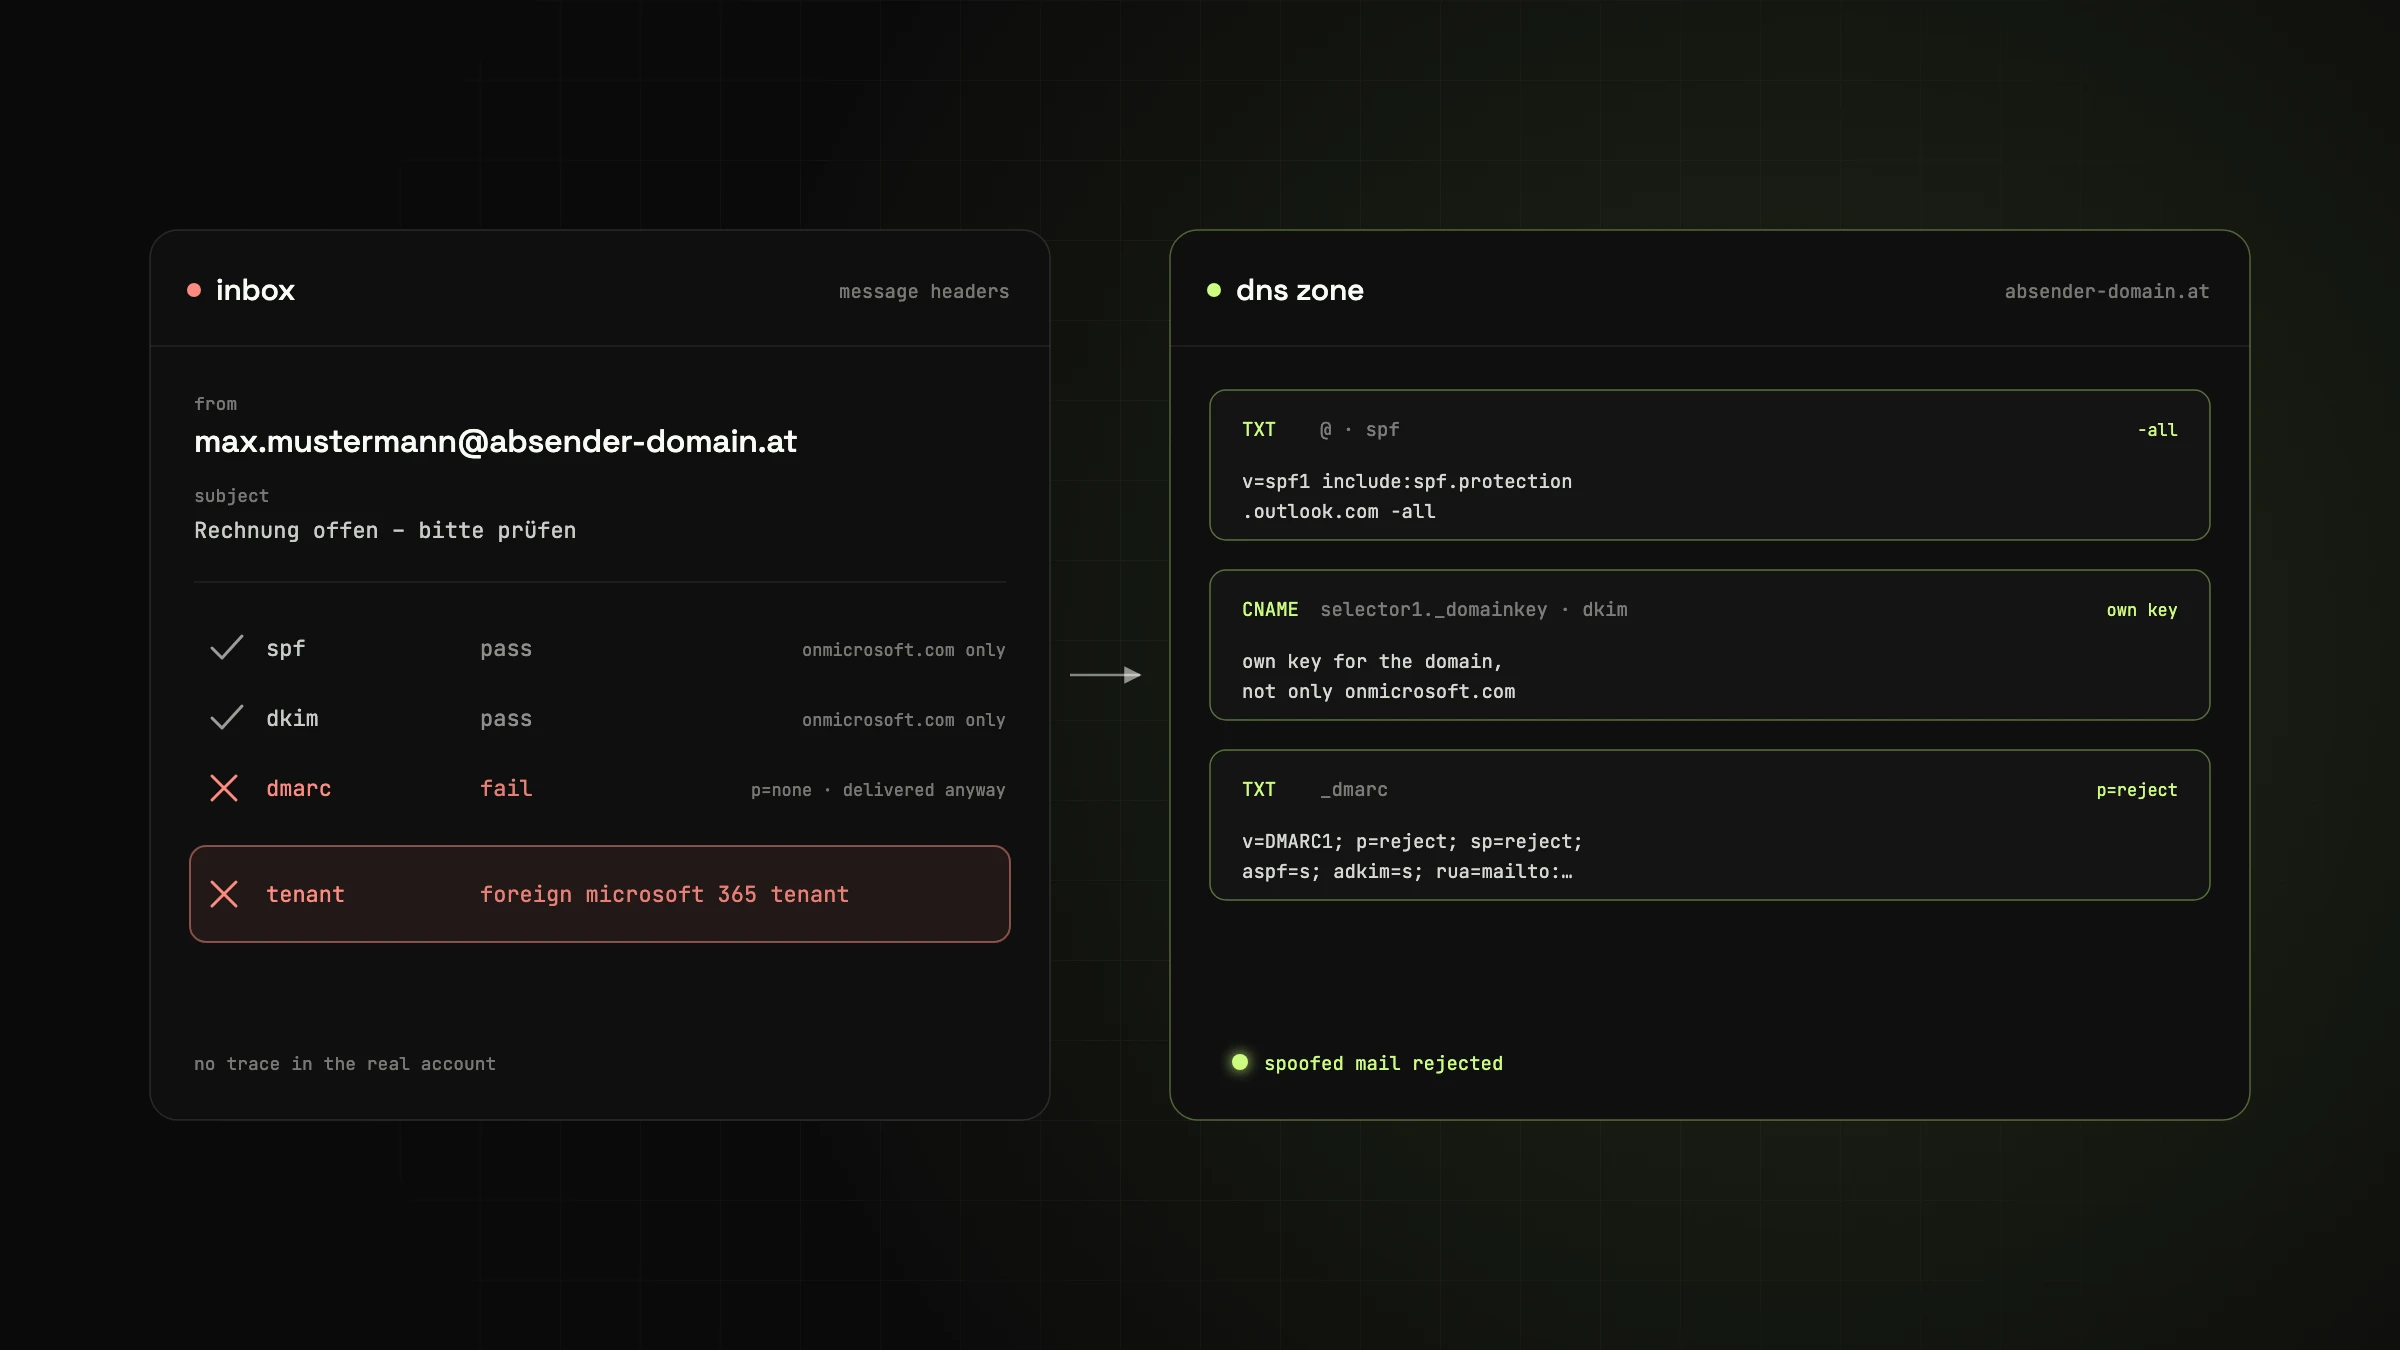
Kürzlich wurden mehrere Geschäftspartner eines unserer Kunden von einer täuschend echt wirkenden E-Mail kontaktiert. Der Inhalt: Eine kurze Nachricht mit Verweis auf ein angeblich angehängtes PDF – professionell formatiert, mit vollständiger Signatur, Firmenlogo und sogar Impressumsdaten.
Was auf den ersten Blick wie eine legitime Nachricht aussieht, entpuppte sich bei näherer Analyse als gezielte Phishing-Mail – mit dem Ziel, Empfänger zur Öffnung eines schädlichen Dokuments oder Links zu bewegen.
Doch wie konnte eine solche Mail im Namen des Absenders max.mustermann@absender-domain.at verschickt werden, obwohl:
-
das betroffene Postfach nicht kompromittiert war,
-
die Multi-Faktor-Authentifizierung (MFA) in Microsoft 365 aktiv war,
-
und die Mail nicht im „Gesendet“-Ordner auftauchte?
Analyse: Was war passiert?
Beim Prüfen der vollständigen E-Mail-Header stellten wir fest:
-
Die Mail wurde tatsächlich über Microsoft 365 versendet. SPF und DKIM waren gültig, allerdings nur für eine Microsoft-Domain (
onmicrosoft.com), nicht fürabsender-domain.at. -
Die DMARC-Prüfung bestand die Mail damit nicht, zugestellt wurde sie trotzdem.
-
Der Absender war scheinbar legitim (
max.mustermann@absender-domain.at). -
Es gab jedoch keine Spuren im Originalkonto – die Mail stammte nicht aus dem eigenen Tenant.
Ein fremder Microsoft 365-Tenant wurde verwendet, um die Domain absender-domain.at zu missbrauchen. Möglich wurde das, weil die DNS-Schutzmechanismen der Domain nicht restriktiv genug konfiguriert waren.
Warum das gefährlich ist
Ohne vollständige Schutzmechanismen in der DNS-Zone einer Domain können Dritte E-Mails im Namen deiner Domain verschicken – sogar über legitime Dienste wie Microsoft 365 oder Google Workspace.
Im Fall von max.mustermann@absender-domain.at war dies möglich, weil:
-
SPF zwar korrekt war, aber nicht ausreichte.
-
DKIM nur über die Microsoft-Subdomain aktiv war, nicht für die eigene Domain.
-
DMARC lediglich im „Monitoring-Modus“ (
p=none) lief: Mails, die die Prüfung nicht bestehen, werden trotzdem zugestellt.
Die Lösung: SPF, DKIM und DMARC richtig einrichten
Um sich effektiv gegen Spoofing, Phishing und Identitätsmissbrauch zu schützen, sind folgende DNS-Technologien Pflicht:
SPF (Sender Policy Framework)
Definiert, welche Mailserver im Namen deiner Domain senden dürfen.
v=spf1 include:spf.protection.outlook.com -allDKIM (DomainKeys Identified Mail)
Fügt jeder ausgehenden E-Mail eine digitale Signatur hinzu, die vom Empfänger geprüft werden kann. Wichtig: Eigenen DKIM-Key für deine Domain aktivieren, nicht nur den von z.B. Microsoft.
DMARC (Domain-based Message Authentication, Reporting and Conformance)
Gibt an, was Empfänger tun sollen, wenn SPF oder DKIM fehlschlagen:
-
p=none→ nur überwachen -
p=quarantine→ als Spam markieren -
p=reject→ abweisen (empfohlen)
v=DMARC1; p=reject; rua=mailto:dmarc@ihredomain.at; sp=reject; aspf=s; adkim=s;Pro-Tipp: DMARC-Monitoring mit Postmark leicht gemacht
Wenn du keine eigene Infrastruktur zur Auswertung von DMARC-Berichten aufbauen möchtest, kannst du z.B. Postmark (https://dmarc.postmarkapp.com/) als praktischen Dienst nutzen. Postmark empfängt automatisch deine täglichen DMARC-Reports und bereitet sie visuell und verständlich inkl. SPF/DKIM-Ergebnissen und IP-Analysen auf.
Fazit: Schütze deine Domain – nicht nur dein Postfach
Viele Unternehmen glauben, dass mit MFA und starken Passwörtern alles abgesichert sei. Doch der Schutz beginnt eine Ebene tiefer – bei deiner Domainkonfiguration. Nur mit korrekt eingerichteten SPF-, DKIM- und DMARC-Einträgen ist sichergestellt, dass ausschließlich autorisierte Systeme im Namen deines Unternehmens kommunizieren dürfen.
Die gute Nachricht: Einmal korrekt eingerichtet, sind diese Maßnahmen sehr wartungsarm – und erhöhen neben der Sicherheit auch die Zustellbarkeit deiner echten E-Mails.
Ein ähnliches Projekt im Kopf?
In einem unverbindlichen Erstgespräch schauen wir uns deine Ausgangslage an und sagen dir, was realistisch ist und wie der nächste Schritt aussieht.
// über den autor
Alexander J. Gassner, MSc
Gründer und Geschäftsführer von agsolutions, seit über 15 Jahren in der Software-Entwicklung (MSc Software Engineering, FH Hagenberg). Entwickelt und betreibt geschäftskritische Software von der Anforderung bis zum Betrieb: Kotlin, Spring Boot und React im Code, Kubernetes, Pulumi und GitOps im Betrieb, als Exoscale Certified Solution Architect.